Ein Netzwerktechniker, der sich auf Route Switch spezialisiert hat, wird sagen, dass seine Arbeit schwieriger ist, weil er das „gesamte“ Netzwerk sichern muss. Ein Netzwerktechniker, der sich auf drahtlose Geräte spezialisiert hat, wird sagen, dass seine Arbeit schwieriger ist, da Funkwellen überallhin reisen.
Wer hat recht? Weder noch.
Die Antwort auf die Frage lautet, dass beide Jobs einfach unterschiedliche Seiten derselben Münze sind.
Kabelgebundene Netzwerke bestehen aus Druckern, Tischtelefonen und einer Vielzahl anderer schrecklicher Geräte, die wir nie in einem kabelgebundenen Unternehmensnetzwerk sehen möchten, aber die Organisation möchte sie trotzdem bereitstellen. Auf demselben Netzwerk verfügen Sie auch über Rechenzentren und Server, die im Herzen des Netzwerks und möglicherweise im Herzen der gesamten Organisation leben. All diese Geräte zugänglich zu machen, aber auch zu begrenzen, wer und was Zugriff auf diese kritischen Server und die darin enthaltenen Informationen hat, ist eine Herausforderung.
All dies, und wir haben noch nicht einmal Desktops und unsere täglichen Benutzer in den Mix integriert.
Und wenn wir nicht vergessen, ist es nicht so, als ob drahtlose Netzwerke gesichert werden, ist es ein Kuchenspaß, aber wir werden rechtzeitig zu diesem Aspekt kommen.
Im Moment werden wir uns auf einige grundlegende Schritte und Best Practices konzentrieren, die wir übernehmen können, um sicherzustellen, dass unser drahtgebundenes Netzwerk so bereinigt ist, wie wir es bekommen können. Wenn die fortgeschrittenen Schritte der Bereitstellung von NAC (Network Access Control) und anderen coolen Funktionen wie diesen also kommen, haben wir zumindest eine gute Vorstellung davon, was genau wir zu sichern versuchen.
Physischer Standort ist nicht so einfach, wie er klingt
Der erste Punkt auf unserer Liste bezieht sich auf die physische Position unserer Schalter und damit auf die Position der Wandbuchsen, die mit unseren Schaltern verbunden sind.
Obwohl es einfach klingt, ist es nicht ungewöhnlich, dass größere Unternehmen nicht genau wissen, wo all ihre Switches gerade leben. Ja, es passiert tatsächlich. Wenn wir nicht wissen, wo sich alle Netzwerkgeräte befinden oder sogar wie viele wir haben, ist es wirklich schwierig, sicherzustellen, dass der physische Zugriff auf diese Geräte kontrolliert wird. Sie können Tools wie RUCKUS Cloud™ oder einen SmartZone™-Controller verwenden, um Ihr Netzwerk zu verwalten und automatisch ein Inventar für Sie zu generieren. Die Verwendung anderer Tools wie einer Tabellenkalkulation, um ein Inventar aktiver Netzwerkgeräte im Netzwerk zu behalten, obwohl dies eine nicht großartige Möglichkeit ist, gibt der Organisation zumindest einen Ausgangspunkt in ihrem Kampf gegen das, was im Netzwerk aktiv ist. Unabhängig davon, was Sie wählen, ist eine genaue Liste von Assets nach Standort ein Muss für ein sicheres Netzwerk.
Sobald die Standorte bekannt sind, stellen Sie sicher, dass diese Geräte physisch gesichert sind. Und nein, das Aufhängen in einem Badezimmer über „den Einrichtungen“ im Badezimmer[1] ist nicht sicher.
Physisch gesehen kann es bei einem Switch einige Schwachstellen geben, die nicht wie eine Schwäche erscheinen, bis ein versierter Hacker physischen Zugriff auf Ihre Geräte erhält. Einige dieser Dinge scheinen möglicherweise nicht einmal nützlich zu sein, bis Sie beginnen, über die verschiedenen Verwendungen nachzudenken, die jede Verbindung auf einem Switch bieten könnte. Zusätzlich zu allen Ports, an die wir normalerweise denken, möchte ich mich heute auf die Ports konzentrieren, die nicht vom typischen Gerät oder Datenverkehrsfluss verwendet werden.
Im Folgenden ist ein typischer Schalter dargestellt.
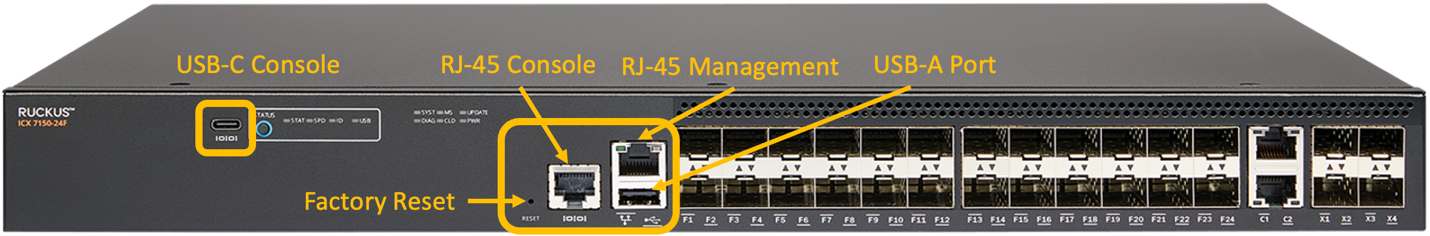
Bild 1 RUCKUS ICX 7150-24F Schalter
OK, also ich verstehe, dass es sich um einen SFP-Switch (Single Form-factor Pluggable) handelt, aber es ist ein großartiges Bild, das hervorhebt, wovon ich sprechen möchte.
Für einen Netzwerktechniker, der diese Geräte unterstützen muss, werden die meisten dieser Ports genauso wie die Arbeitsteile des Switches betrachtet; wir werden diese in einem anderen Beitrag behandeln. Im Moment möchte ich mich auf die Ports konzentrieren, die nicht im täglichen Betrieb dieses Switches verwendet werden. Anstatt jedoch an sie als Netzwerktechniker zu denken, der gerade in einen Schrank gegangen ist, um etwas zu reparieren (wie das Hinzufügen des Management-VLAN zu den Uplink-Ports, nachdem Sie den Switch von Ihrem Schreibtisch aus falsch konfiguriert haben), denken Sie an diesen Switch aus der Perspektive einer Person, die etwas Schädliches tun möchte, sobald sie Zugriff auf dieses Gerät erhält.
Wie wäre es zum Beispiel mit diesen Konsolenports? Hier gibt es zwei: ein RJ45, das ein „spezielles“ Konsolenkabel (das jeder Angreifer, der sein Salz wert ist, auf sich hat) und einen USB-C-Konsolenanschluss erfordert. Dies sind zwei Zugangsports, die wir Angreifern möglicherweise den Zugriff einschränken möchten.
Hier befindet sich auch ein Standard-USB-A-Anschluss. Wie wohl würden Sie sich dabei fühlen, wenn ein Angreifer sein eigenes Flash-Laufwerk daran anschließen und dann den Schalter durch einfaches Ziehen des Netzkabels neu starten könnte? Vielleicht ein bisschen, aber nicht genug, um während der Bereitschaft gut zu schlafen? (Beachten Sie, dass die richtige Antwort „sehr unangenehm“ sein sollte!)
Dann gibt es einen RJ45-Verwaltungsanschluss. Ja, dies sollte logisch gesperrt sein, genauso wie die Konsolenports, aber sind Sie sicher, dass auf allen Ihren Switches konfiguriert ist?
Schließlich gibt es die Schaltfläche zum Zurücksetzen auf die Werkseinstellungen. Auch wenn es nicht sehr nützlich ist (zumindest nicht für mich, aber es könnte für die falsche Person mit einer verrückten genugen Vorstellungskraft nützlich sein), kann das Zurücksetzen eines Schalters für eine Organisation alle Arten von Problemen verursachen. Wenn der Switch offline ist oder den Datenverkehr aufgrund eines Resets nicht weiterleiten kann, sind dies auch Sicherheitskameras, VoIP-Telefone, Wi-Fi® und andere physische Sicherheitsgeräte, die über dieses Gerät laufen.
Zusammenfassend sollten Sie also den physischen Zugang zu den Schränken mit den Schaltern einschränken und alle Konsolenanschlüsse innerhalb des Schalterbetriebssystems verriegeln. Dies ist ein Beispiel für physische und logische Sicherheitsmaßnahmen, die sich gegenseitig unterstützen sollen. Verteidigung in Schichten. Wir werden in einem späteren Post zu den Konfigurationen kommen, die Teil dieser Verteidigung sind.
Buchsen können ebenfalls gesichert werden
Jeder Zugriffsport an einem Switch, ob am Switch selbst oder an einer Wandbuchse, die mit dem Switch zurückverkabelt ist, stellt immer die größte Herausforderung für die Sicherheit dar. Während ein Standard-Switch nur ein einziges Gerät oder sogar mehrere Switches im selben Raum sein kann, ist er immer noch ein ziemlich zentraler Raum zum Sichern. Zwei 48-Port-Schalter in einem einzigen Raum können jedoch 96 angeschlossene Wandbuchsen bedeuten, und ich werde erraten, dass sie sich nicht alle im selben Raum befinden werden.
Das bedeutet, dass 96 mögliche Einstiegspunkte in das Netzwerk und die Nachverfolgung so vieler Standorte für jede Organisation entmutigend sein können.
Eine einfache Methode, bei der keine zusätzliche Hardware erforderlich ist, ist es, nicht verwendete Wandbuchsen einfach vom Schalter zu trennen. Ohne diese physische Erweiterung des Schalters zum Kabel gibt es nichts, mit dem sich ein Angreifer verbinden kann. Und wenn Sie es wieder brauchen, haben Sie das Kabel nicht gezogen; Sie schließen das Kabel einfach wieder an den Schalter an und die Buchse geht wieder in Betrieb.
Der Nachteil dieses Ansatzes ist, dass die Zeit zum Trennen dieses Jumpers aufgewendet wird, wenn die Wandbuchse nicht mehr benötigt wird, und dann, wenn sie wieder benötigt wird, die Zeit, zurückzugehen und sicherzustellen, dass die richtige Wandbuchse an den richtigen Anschluss am Schalter angeschlossen ist. Abhängig von der Risikoakzeptanz Ihrer Organisation kann dies eine Option sein oder auch nicht.
Eine weitere Möglichkeit, diese nicht verwendeten Ports zu sichern, besteht darin, einfach eine „Verriegelungskappe“ an der Wandbuchse oder dem Switchport selbst anzubringen.
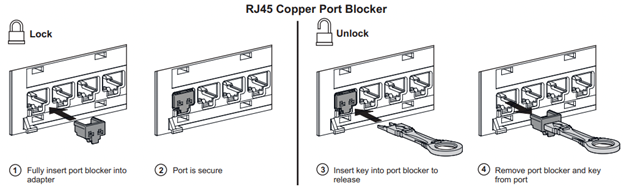
Bild 2 CommScope RJ45 Port Blocker
Obwohl es sich nicht um eine narrensichere oder 100 % sichere Methode handelt, ist manchmal nur etwas Einfaches und Einfaches erforderlich, wie ein RJ45-Portblocker aus Kunststoff von CommScope, um einen Angreifer zu verschließen und Ihr Netzwerk zu schützen.
Der Nachteil dieses Ansatzes ist, wenn Sie dachten, es wäre schwierig, zu finden, wo sich alle Ihre Switches in Ihrem Netzwerk befinden, sind die Wandbuchsen viel schwieriger zu finden!
Endgültige Gedanken
Obwohl es viele andere Arten von physischen Zugangskontrollen gibt, die eingerichtet werden können, ist dies nicht als eine umfassende Liste der Dinge gedacht, die Sie tun müssen. Stattdessen soll dies dazu beitragen, dass Sie über die Bedeutung der physischen Sicherheit nachdenken und einen Plan entwickeln, der für Sie und Ihr Unternehmen geeignet ist. Wenn Sie daraus eine bessere Wertschätzung und einen besseren Denkprozess über die Sicherung des physischen Zugriffs auf Ihr drahtgebundenes Netzwerk und Ihre Ports ziehen, sind wir dem Bereinigen der Dinge, die die Sicherheit unserer Netzwerke beeinträchtigen können, einen Schritt näher.
Nehmen Sie an der nächsten Rate teil, in der ich einige Tipps zu logischen Konfigurationen erörtern werde, die Sie anwenden können, um Ihre drahtgebundenen Netzwerke zu schützen.
-----
[1] Legen Sie dies unter Dingen fest, die ich schreibe, von denen ich wünschte, dass sie keine wahre Geschichte wären, aber es ist passiert – und das mehr als einmal.