Verteidigungs-, Nachrichten- und zivile Bundesbehörden benötigen schnellen Zugriff auf die neuesten Technologien, um hoch klassifizierte Daten zu schützen und Missionsziele zu erreichen.
In der Vergangenheit verwendete das Verteidigungsministerium (Department of Defense, DoD) Verschlüsselungsgeräte vom Typ 1, um die übertragenen klassifizierten Daten zu schützen. Diese Geräte sind teuer in der Entwicklung und Wartung und erfordern auch bewaffnete Kuriere, wenn sie ins Ausland transportiert werden, da sie gefährdet sind, kompromittiert zu werden.
Um eine flexiblere und kostengünstigere Option zum Schutz klassifizierter Informationen zu bieten, hat die National Security Agency (NSA) das Programm Commercial Solutions for Classified (CSfC) entwickelt. Dadurch können zertifizierte, kommerzielle Produkte in einer mehrschichtigen Lösung eingesetzt werden, um den Schutz von Daten bis hin zu Top Secret zu gewährleisten.
KLICKEN SIE, UM ZU ANTWORTEN: CommScope legt die Messlatte für den Schutz klassifizierter Daten höher
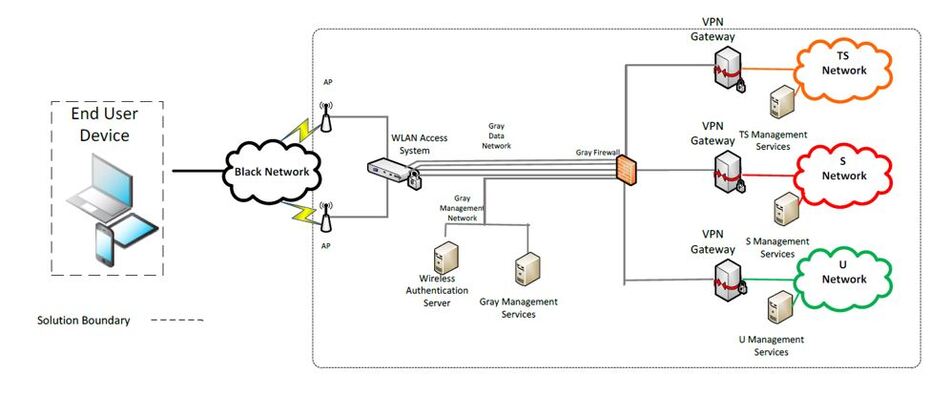
Funktionsweise einer CSfC Layered Network Solution
Das Konzept umfasst die Verwendung eines verschlüsselten Tunnels, der anschließend über einen anderen Tunnel verschlüsselt wird. Die Tunnelendpunkte bestimmen, wo sich Sicherheitsgrenzen befinden. Beide Tunnel enden auf dem Endbenutzergerät und stellen sicher, dass die klassifizierten Daten doppelt verschlüsselt werden, sobald sie dieses Gerät verlassen. Der Teil des Netzwerks, in dem die Daten doppelt verschlüsselt werden, wird als Black Network bezeichnet. Die Daten gelten als vollständig geschützt im Black Network, das externen Parteien zugänglich gemacht werden kann. Das Gray Network ist der Teil, in dem die Daten nur einmal verschlüsselt werden. Dieser Teil des Netzwerks unterliegt entweder der physischen Kontrolle des Lösungseigentümers oder eines vertrauenswürdigen Dritten. Sobald die Daten vollständig entschlüsselt sind, werden sie erneut vollständig klassifiziert und im Red Network (je nachdem, welche Klassifizierung dies der Fall ist). Weitere Informationen finden Sie in diesem Dokument zum NSA Wireless Local Area Network Capability Package.
RUCKUS und CSfC
Die meisten Menschen, die mit der RUCKUS-Produktlinie vertraut sind, wissen, dass wir eine CSfC-Lösung von Standort zu Standort in den ICX 7450 Access Switches haben. Diese Lösung – die mit dem CSfC Multi-Site Connectivity Capability Package konform ist – kann einen der Tunnel statisch zwischen zwei Punkten bereitstellen, z. B. von einer Basis zu einem entfernten Kontaktstift, der nur über kommerzielle Leitungen verbunden ist.
RUCKUS Access Points (APs) wurden kürzlich unter dem CSfC Campus WLAN Capability Package zertifiziert. Mit diesem Paket kann die WLAN-Verschlüsselung, WPA2 oder WPA3, eine Teileverschlüsselung für den äußeren Tunnel bereitstellen. Dieser äußere Tunnel kann vom AP-Uplink auf eine Datenebene (DP) mit IPSEC-Verschlüsselung erweitert werden. Dennoch besteht weiterhin die Notwendigkeit eines inneren Tunnels, der von einem VPN-Client auf dem Benutzergerät an das VPN-Gateway am Rand der klassifizierten Enclave bereitgestellt wird.
Die folgende Abbildung gibt einen Überblick darüber, wie diese Lösung in einer Agenturumgebung aussieht. Die Datenebene (Data Plane, DP) in der Zentrale (oder in einem Rechenzentrum) würde Tunnel von Tausenden von Remote-APs beenden. DP-Geräte können für Redundanz (oder sogar weitere Kapazität) geclustert werden, wobei bis zu 10 DPs pro SmartZone (SZ)-Instanz verwaltet werden können.
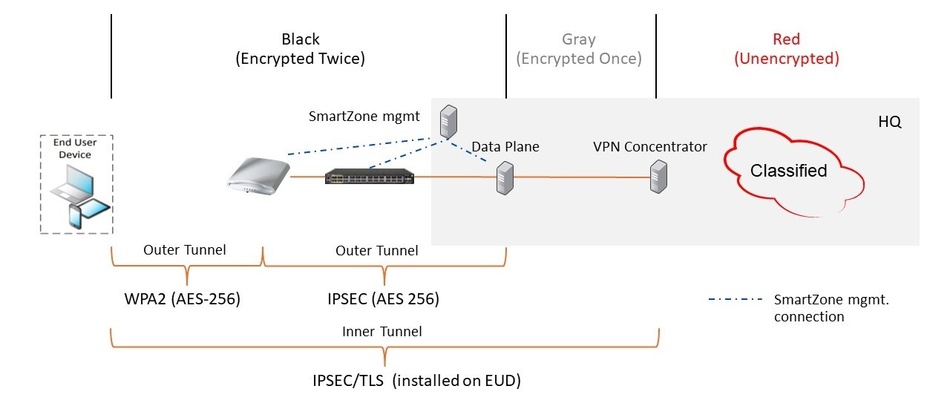
Ein praktisches Merkmal dieser Architektur ist, dass der äußere Tunnel nichts erfordert, das auf dem Benutzergerät installiert ist (ja, Sie benötigen immer noch diesen inneren Tunnel, der eine Softwareinstallation erfordert). Der Wi-Fi-Client ist bereits vorhanden und der AP (auf Anweisung von SmartZone) verwaltet die Verschlüsselung von der drahtlosen Benutzeroberfläche des Benutzergeräts bis zum DP. Die APs können einfach vorbereitet werden, indem sie einfach mit dem Netzwerk verbunden werden, sodass sie in die SmartZone-Serververwaltungszonen importiert werden können. Wenn die APs ohne Konfiguration gesendet werden müssen, kann die Organisation ihre Geräteinformationen in die RUCKUS-Registrarstelle hochladen, wo sie verwendet werden können, um sicherzustellen, dass der versandte AP den SmartZone-Controller findet.
Was kommt als Nächstes?
Für Regierungskunden, die CSfC an Remote-Standorten oder Heimanwendern einsetzen möchten, die auf einer klassifizierten Ebene Telearbeit benötigen, wenden Sie sich an einen CSfC Trusted Integrator, der berechtigt ist, solche Lösungen zu entwerfen und zu genehmigen. CommScope arbeitet mit mehreren Trusted Integrators zusammen, um sie mit den Informationen auszustatten, die für die Bereitstellung unserer Produkte als Teil einer CSfC-Lösung erforderlich sind.